
“Houston, wir haben ein Problem.”
So könnte der Titel dieses Blog-Postings heißen. Was ist passiert? Ich betreibe über https://www.force2motion.de einen Webshop und dieser basiert auf Gambio. Natürlich habe ich einen Support-Vertrag und regelmäßig bekommen wir auch von Gambio Updates, teilweise mit neuen Funktionen, aber eben auch Sicherheits-Updates. So kam heute auch eine Nachricht per E-Mail über ein neues Sicherheits-Update.
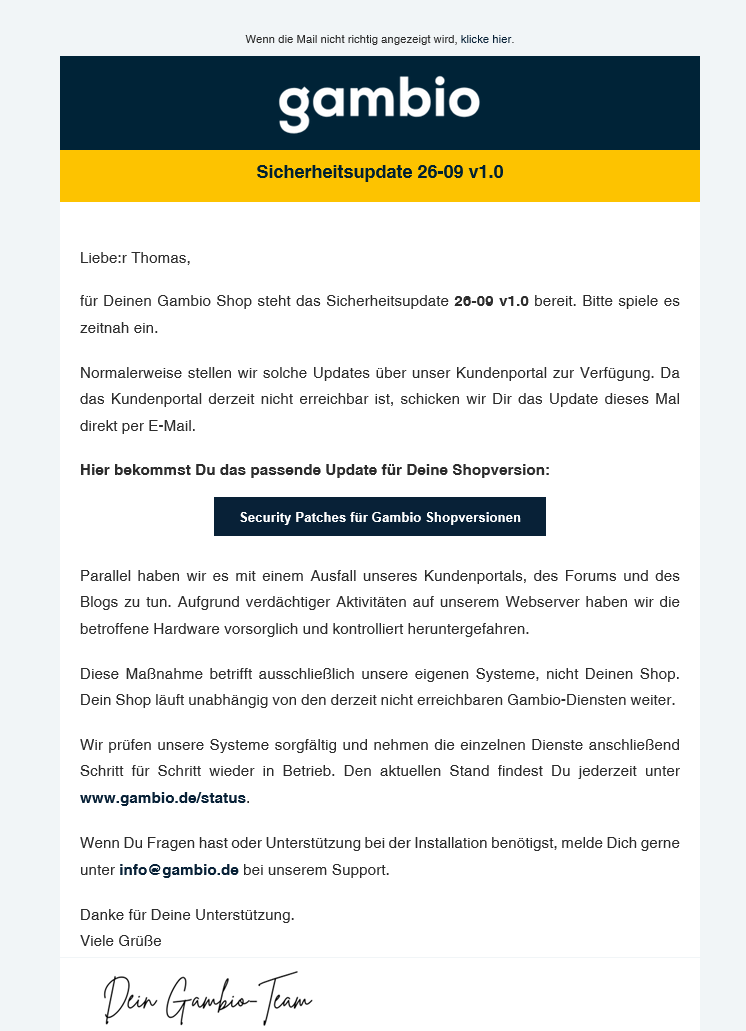
Das Problem ist: Gambio scheint selber angegriffen worden zu sein, denn deren Kundenportal ist down. Das heißt, es gibt im Moment keine Möglichkeit, mit Gambio selber in Kontakt zu treten beziehungsweise die Echtheit des Patches, der per E-Mail kommt, zu überprüfen. Jetzt haben wir ein Dilemma. Stellen wir uns einmal vor: Die Angreifer hätten Gambio komplett übernommen und hätten diese E-Mail fingiert und würden jetzt an alle User einen modifizierten Patch ausliefern, der dann tatsächlich echten Schadcode ausliefert… Das ist jetzt fatal, denn wir Sicherheitsforscher predigen immer wieder: nicht auf Links zu klicken, die man per E-Mail bekommt.
Nun sieht diese E-Mail ziemlich echt aus und man kann ja jetzt mal die Datei runterladen, aber was macht man damit? Ich selber habe Gambio nicht programmiert, habe auch nicht allzu viel Ahnung von PHP und traue mir daher gar nicht zu, einzuschätzen: Was steckt denn jetzt in diesem ZIP-File drin, was steckt in diesem Code drin? Was ist die Lösung? Nun in meinem Fall ist es KI, mein bester Mitarbeiter. Ehrlich gesagt ist es auch mein einziger Mitarbeiter. Claude hilft mir gerade an vielen Stellen bei der Lösung von kniffligen Aufgabenstellungen und warum nicht auch Claude fragen, ob diese Software nun tatsächlich echt ist?
Ja und ich weiß jetzt, kommen direkt die Bedenkenträger und sagen: Na ja jetzt, die KI fragen…? Die könnte ja genau so fehlerhaft sein oder vielleicht gehört die KI jetzt auch schon zum Angreifer. Wir lesen ja nun täglich darüber, wie vor KI teilweise selbst von den Herstellern der KI-Systeme gewarnt wird, aber irgendeinen Tod müssen wir jetzt sterben. Also was machen wir jetzt?
Es wird seitens Gambio in der Mail dringend empfohlen, diesen Patch zeitnah zu installieren, und jetzt löse ich das Dilemma, indem ich Claude frage: Kannst Du mir eine Einschätzung geben, ob in dieser Software, in diesen Dateien Backdoors oder Schadcode enthalten sind? Das Faszinierende daran ist auch wieder: Claude liefert eine sehr schnelle und eine sehr präzise Analyse und gibt mir Tipps und Anleitungen, wie ich nun tatsächlich überprüfen kann, ob dieser Code schadhaft ist. Er hat selber schon eine Einschätzung gegeben und sagt, er sieht nichts Schadhaftes da drin. Im Gegenteil: Er sieht tatsächlich Security-Verbesserungen, aber er gibt mir auch noch ein paar Dinge zu prüfen. Und natürlich ist es so, dass er mich auch auf Backups hinweist. Ich habe zum Glück vor wenigen Tagen aktuelle Backups sowohl von der Datenbank als auch von den Dateien selber gemacht.
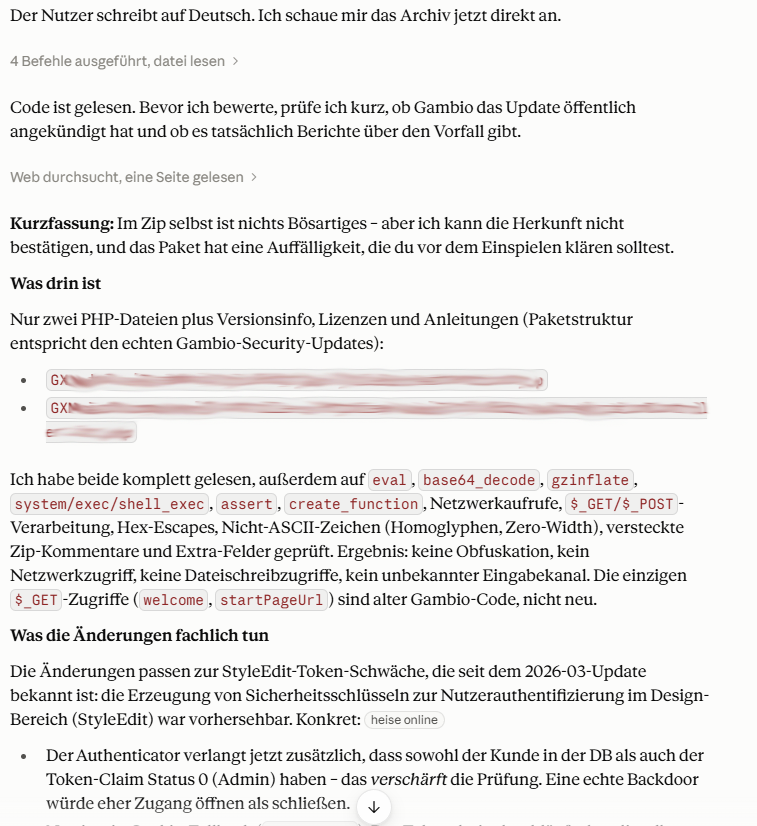
Daher sehe ich jetzt mit der Analyse, die ich von Claude bekommen habe, es als geringstes Risiko, den Patch tatsächlich jetzt einzuspielen. Was würden wir nur ohne KI machen? In ein paar Tagen werden wir sehen, ob es eine gute Idee war, den Shop nun zeitnah zu patchen oder ob man doch besser gewartet hätte. Oder was mit den Shops passiert ist, die eben nicht zeitnah gepatcht worden sind? Also Fluch und Segen zugleich.
Aber ehrlich gesagt, KI ist schon ein mächtiges Werkzeug, auch im Bereich IT-Sicherheit, auch im Bereich der Abwehr von Security Incidents.

Es ist wieder der Hammer. Es kommt darauf an, wie man ihn hält und was man damit macht. Dann ist es entweder ein Werkzeug oder eine Waffe. Stay tuned!


SHARE